الگوریتم بازی انفجار اون هیولای ترسناکی نیست که فکر می کنی. در اصل یه سیستم ریاضیه که با تولید اعداد تصادفی، نتیجه هر دست رو مشخص میکنه. نکته کلیدی اینجاست: هیچ ضریبی از قبل تعیین نشده و همه چی کاملا شانسی و غیرقابل پیش بینیه. اگه بدونی پشت صحنه چه خبره، هم با خیال راحت تری بازی می کنی و هم دیگه گول تبلیغات «فرمول جادویی» رو نمی خوری.
برای اینکه بفهمیم داستان چیه، باید چند تا اصطلاح فنی مثل «عدد تصادفی»، «کد هش»، Server Seed، Client Seed، Nonce و مفهوم Provably Fair (اثبات منصفانه بودن) رو باز کنیم. توی این مطلب از سایت بازی انفجار بدون فیلتر قراره قدم به قدم ببینیم از لحظه شروع راند تا وقتی که نمودار متوقف میشه، دقیقاً چه اتفاقی میافته.
بررسی کامل مکانیزم الگوریتم بازی انفجار
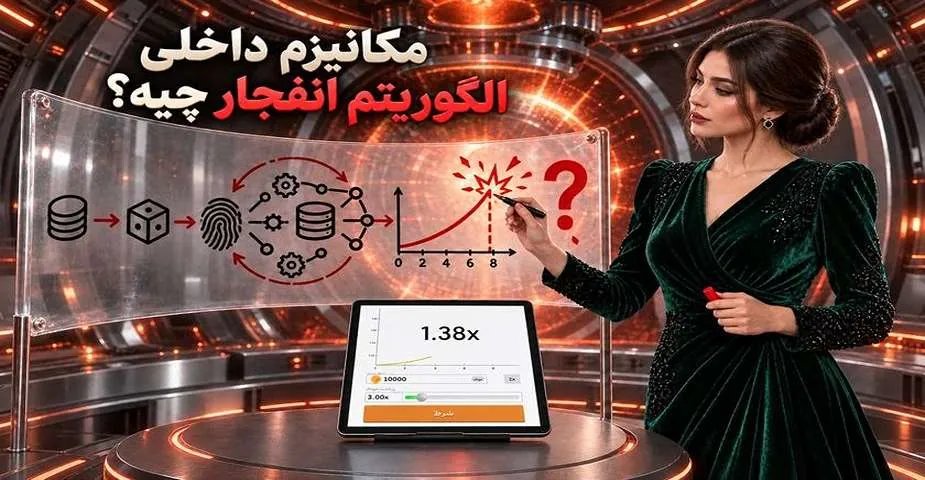
مکانیزم داخلی الگوریتم انفجار چیست؟
اگه بپرسی الگوریتم بازی انفجار چیست، باید بگم سه تا بخش اصلی داره که از هم جدا نیستن ولی وظایفشون فرق می کنه: داده های ورودی، پردازش ریاضی و نمایش نهایی. الگوریتم مثل یه آشپز حرفهای عمل میکنه؛ مواد اولیه (ورودیها) رو میگیره و طبق دستور پخت خاص خودش، یه خروجی (ضریب) تحویل میده.
توی بازی هایی که شفافیت دارن (Provably Fair)، مواد اولیه شامل اطلاعات سرور، اطلاعات تو (کاربر) و شماره نوبت بازیه. اینا میرن توی یه چرخگوشت رمزنگاری و خروجیشون بر اساس فرمول اختصاصی اون سایت، تبدیل به یه عدد یا همون ضریب میشه.
کل الگوریتم رو میشه خیلی خلاصه و خودمونی اینطوری گفت:
- سرور یه کد مخفی (Server Seed) برای اون راند آماده میکنه.
- کد انتخابی تو یا مرورگرت (Client Seed) بهش اضافه میشه.
- شماره راند (Nonce) میاد تا مطمئن بشیم نتیجه این دست با دست قبلی یکی نیست.
- یه تابع هش (Hash) از ترکیب اینا یه رشته ثابت و طولانی میسازه.
- یه تیکه از این رشته برداشته میشه و تبدیل به یه عدد بین ۰ و ۱ میشه.
- فرمول بازی اون عدد کوچیکه رو برعکس میکنه و تبدیل به ضریب نهایی میکنه.
- نمودار شروع میکنه به بالا رفتن تا به اون عدد برسه و بعد… بوم! متوقف میشه.
توی دنیای اعداد تصادفی، ما با چیزی به نام «مولد شبهتصادفی» سروکار داریم. یعنی اگه مقدار اولیه (Seed) رو داشته باشی، میتونی دنباله بیتها رو بسازی. اما امنیتش بستگی به این داره که اون Seed چقدر پیچیده باشه و الگوریتم رمزنگاری چقدر قوی باشه.
| بخش فنی | وظیفه اصلی | چیزی که کاربر مشاهده میکند |
|---|---|---|
| 🔐 داده سرور | ساخت ورودی محرمانه راند | معمولاً فقط هش آن پیش از راند دیده میشود. |
| 👤 داده کاربر | افزودن ورودی مستقل از سمت بازیکن | در بعضی سامانهها قابل تغییر است. |
| 🔢 شماره راند | جدا کردن خروجی هر دور | عددی که با هر شرط افزایش پیدا میکند. |
| 🧮 فرمول بازی | تبدیل خروجی فنی به ضریب | عدد نهایی راند |
| 📈 نمودار | نمایش تصویری رشد ضریب | حرکت عدد از 1 تا نقطه توقف |
ساختار الگوریتم و نحوه تولید ضریب
فکر نکن همه سایت ها از یه فرمول واحد استفاده می کنن. هر پلتفرمی ممکنه روش خاص خودش رو داشته باشه، پس نمیشه یه نسخه واحد برای همه پیچید. اما یه چیز ثابته: نتیجه باید از دادههای مشخص ساخته بشه و بعد تبدیل به یه اتفاق قابل دیدن بشه.
طبق مقاله آموزش بازی انفجار توی یه ساختار استاندارد و رایج، اول سرور داده های خام رو جمع می کنه. بعد از یه تابع قدرتمند مثل HMAC-SHA256 استفاده میکنه تا یه خروجی بایتی بسازه. این خروجی رو میشه به یه عدد اعشاری بین صفر و یک تبدیل کرد. حالا نوبت فرمول اختصاصی بازیه که این عدد رو برداره و بگه: «خب، ضریب این دست میشه ۲.۵۴».
اگه مستندات فنی بعضی از پلتفرمهای معتبر رو بخونی، میبینی که Server Seed، Client Seed، Nonce و گاهی یه پارامتر دیگه به اسم Cursor میرن داخل تابع HMAC-SHA256. خروجی ۳۲ بایتی بعداً خرد میشه و به اعدادی تبدیل میشه که بازی بتونه ازشون استفاده کنه. البته روش نهایی تبدیل این اعداد به ضریب، راز هر شرکته و با بقیه فرق داره.
بررسی کامل ساختار الگوریتم بازی انفجار
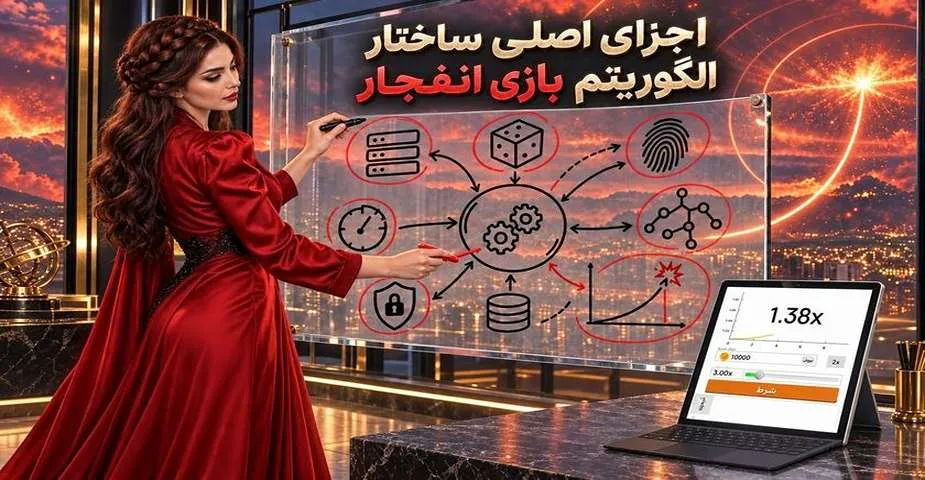
اجزای اصلی ساختار الگوریتم بازی انفجار
ضریب دقیقاً همون لحظهای قفل میشه که الگوریتم به عدد نهاییش برسه. نمودار بازی این عدد رو به صورت گرافیکی نشونت میده و درست تو همان ثانیه، بازی تموم میشه.
| جزء | توضیح | نقش در الگوریتم |
|---|---|---|
| 🎯 Server Seed | عدد تصادفی سرور | پایه اصلی تولید ضریب |
| 🎲 Client Seed | عدد تصادفی کاربر | افزایش تصادفی بودن |
| 🔢 Nonce | شماره راند | جلوگیری از تکرار |
| 🔒 Hash Code | کد هش SHA256 | تأیید صحت نتایج |
| ⚖️ Provably Fair | سیستم اثبات عادلانه | تضمین شفافیت |
راز پشت پرده: الگوریتم بازی انفجار چطور کار می کند؟
وقتی حرف از «الگوریتم بازی انفجار و تولید عدد تصادفی» میزنیم، منظورمون اون بخش جادوییایه که نتیجه هر راند رو غیرقابل پیشبینی میکنه. خیلیها فکر میکنن اگه گفته بشه «شبه تصادفی»، یعنی نتیجه دستکاری شده یا الکیه؛ اما اصلاً اینطور نیست! شبه تصادفی یعنی اعداد با یک فرمول ریاضی دقیق و یک کلید مخفی (Seed) ساخته میشن، نه اینکه شانسیِ شانسی باشن.
سازمان استاندارد NIST میگه سیستمهای تولید بیت تصادفی (DRBG) با یه مقدار اولیه محرمانه و ورودیهای دیگه، یه رشته طولانی از بیتها رو تولید میکنن. این روشها معمولاً یا بر پایه توابع هش هستن یا رمزهای بلوکی.
RNG؛ قلب تپنده تصادفی بودن
RNG مخفف Random Number Generator یا همون «تولیدکننده عدد تصادفی» هست. این بخش، عدد پایهای رو میسازه که بعداً میره تو فرمول محاسبه ضریب. توی یه پیادهسازی درست و حسابی، حتی یه تغییر کوچیک تو ورودی باید خروجی رو کاملاً عوض کنه. الگوریتم بازی انفجار نباید فقط با یه تابع ساده مرورگر ساخته بشه؛ سایتهای معتبر همیشه از روشهای رمزنگاریشده و Seedهای محرمانه استفاده میکنن تا خیالتون راحت باشه.
آیا هر راند واقعاً مستقله؟
اگه Nonce یا ورودیهای راند عوض بشن، خروجی هش هم تغییر میکنه. تو این مدل، نتیجه دور قبل هیچ تاثیری روی فرمول دور بعد نداره. پس گول نخورید! دیدن چند تا ضریب پایین، تضمین نمیکنه که ضریب بعدی حتماً بالا میره. استقلال راندها به این معنی نیست که همه ضریبها شانس برابر دارن (فرمول بازی توزیع خاص خودش رو داره)، اما تاریخچه اعداد قبلی، نتیجه بعدی رو مجبور به جبران یا تکرار نمیکنه.
چطور با کد هش مطمئن شویم بازی درست کار می کند؟
الگوریتم بازی انفجار با استفاده از کد هش، یه جور «اثر انگشت دیجیتال» برای دادهها میسازه. تابع هش، یه پیام با هر طولی رو میگیره و یه خروجی با طول ثابت تحویل میده. نکته جذابش اینجاست: اگه حتی یه نقطه یا فاصله از ورودی عوض بشه، خروجی هش کاملاً دگرگون میشه. همین ویژگی به شما اجازه میده بعد از پایان راند چک کنید که داده اصلی با همون هشی که اول بازی منتشر شده، یکی بوده یا نه.
طبق تعریف NIST، الگوریتمهای هش امن مثل SHA-256 برای ساخت خلاصه پیام و تشخیص هرگونه دستکاری داده استفاده میشن. SHA-256 عضوی از خانواده SHA-2 هست و یه خروجی ۲۵۶ بیتی تولید میکنه که شکستنش تقریباً غیرممکنه.
الگوریتم بازی انفجار با Provably Fair
ببین، مکانیزم Provably Fair (قابل اثبات بودن انصاف) توی بازی انفجار دقیقاً مثل یه قرارداد شفاف عمل میکنه. داستان از این قراره که سیستم اول کار فقط «هش»ِ Server Seed رو بهت نشون میده، اما خودِ اون دونه اصلی (Seed) رو قایم میکنه. تو هم یه Client Seed داری و یه شماره نوبت (Nonce) که با هر شرطبندی عوض میشه.
وقتی دوره تموم شد یا سرور خواست Seed رو عوض کنه، تازه اصلِ ماجرا رو فاش میکنه. حالا نوبت توئه؛ میتونی هشِ اون Seed فاش شده رو بگیری و چک کنی ببینی با اون کدی که اول بازی دیده بودی یکی هست یا نه. بعدش با ترکیب کردن Server Seed، Client Seed، Nonce و فرمول ریاضی بازی، میتونی نتیجه دقیق همون راند رو دوباره بسازی و مطمئن بشی کسی دستکاری نکرده.
Server Seed چیه؟
Server Seed در واقع اون دادهی محرمانهایه که سمت سرور تولید میشه. قبل از شروع راند، معمولاً فقط هشِ اون نمایش داده میشه. چرا؟ چون اگه خودِ Seed لو بره، محاسبه نتیجههای آینده راحت میشه و دیگه هیجانی نمیمونه؛ برای همین تا وقتی که چرخش نکنه، کاملاً مخفی میمونه.
Client Seed چیه؟
Client Seed اون بخشیه که تو توش نقش داری. این دادهایه که کاربر میتونه توی ساختن نتیجه سهیم باشه. توی بعضی پلتفرمها مرورگر یه مقدار پیشفرض میسازه، ولی دست تو بازه که اگه خواستی تغییرش بدی تا خیالت راحتتر بشه.
Nonce چیه؟
Nonce یه شمارندهی سادهست که با هر بار شرطبندی یکییکی میره بالا. حتی اگه Server Seed و Client Seed ثابت بمونن، همین تغییر کوچیک توی Nonce باعث میشه خروجی کاملاً جدید و متفاوتی ساخته بشه.
بررسی کامل فرق کد ام دی 5 با کد هش در بازی انفجار
فرق الگوریتم MD5 و SHA256 در بازی انفجار
خیلیا گیج میشن وقتی اسم MD5 و SHA256 رو کنار هم میشنون. بذار رک بگم: این دو تا تابع از نظر طول خروجی و امنیت اصلاً با هم برابر نیستن.
اینکه جایی شنیدی «الگوریتم انفجار با MD5»، معنیش این نیست که همه سایتها دارن از MD5 استفاده میکنن. هر توسعهدهندهای میتونه فرمول، ورودی و تابع خاص خودش رو داشته باشه. عباراتی مثل «جدیدترین الگوریتم انفجار» هم اسم یه استاندارد جهانی نیستن. برای اینکه بفهمی پشت صحنه چه خبره، باید مستندات فنیِ همون بازی خاص رو بخونی، نه شایعات رو.
| ویژگی | MD5 | SHA256 |
|---|---|---|
| 🔢 طول خروجی | 128 بیت | 256 بیت |
| 📅 قدمت | قدیمیتر | جدیدتر از MD5 |
| 🧱 مقاومت برخورد | ضعفهای شناختهشده داره | مقاومت خیلی بالاتر توی کاربردهای امروزی |
| 🔐 کاربرد امروزی | کارهای غیرحساس و قدیمی | هش امن و HMAC توی سیستمهای جدید |
| 🎮 استفاده در بازی | بستگی به سازنده داره | توی مدلهای Provably Fair رایجتره |
چرا نمی توان الگوریتم را هک یا پیش بینی کرد؟
- 📊 تاریخچه ضرایب: هر راند یه دنیای جداست! ضرایب قبلی هیچ تأثیری روی راند بعدی ندارن. پس دنبال الگو نگرد.
- 🎨 رنگ اعداد: اون رنگبندیها فقط برای قشنگی و نمایش بصریه؛ هیچ رمز و رازی پشتشون نیست.
- ⏰ ساعت ورود: مهم نیست ساعت ۳ شبه یا ۳ ظهر؛ زمان ورودت هیچ تاثیری روی نتیجه نداره.
- 👥 تعداد کاربران: شلوغی یا خلوتی میز بازی، نتیجه رو تغییر نمیده.
- 🤖 رباتها: رباتها هم زورشون به این الگوریتم نمیرسه و نمیتونن پیشبینی کنن.
- 🧠 هوش مصنوعی: حتی AI هم نمیتونه یه الگوی تصادفیِ واقعی رو شناسایی کنه، چون اصلاً الگویی وجود نداره!
طراحی الگوریتم انفجار طوری بوده که هر راند یه اتفاق مستقل باشه. همین ویژگی پایهای باعث میشه هیچ ابزار، نرمافزار یا ترفندی نتونه نتیجه رو از قبل بهت بگه.
معیارهای تشخیص الگوریتم بازی انفجار معتبر
- 🔐 استفاده از SHA256: سایتهای جوندار و معتبر حتماً از استاندارد SHA256 استفاده میکنن. اگه ندیدید، شک کنید.
- ✅ سیستم Provably Fair: باید بتونید بعد از هر راند، صحت نتیجه رو خودتون چک کنید. اگه این گزینه نبود، فرار کنید!
- 🎲 تولید اعداد تصادفی واقعی: از RNG (تولیدکننده اعداد تصادفی) معتبر استفاده بشه، نه یه چیز ساختگی.
- 📋 شفافیت: سایت باید Server Seed و Client Seed رو بهتون بده تا خیالتون راحت شه.
- 🔍 قابلیت بررسی: شما باید بتونید با همون دادهها، ضریب رو محاسبه کنید و ببینید با نتیجه یکیه یا نه.
توی سایتهای معتبر، همه چی طبق استانداردهای جهانی پیش میره تا شما بتونید با خیال راحت بازی کنید و هر وقت خواستید، مچگیری کنید!
نکاتی که باید برای درک بهتر الگوریتم بدانید
برای اینکه سرتون کلاه نره و دیدگاهتون نسبت به بازی واقعیتر بشه، چند تا نکته کلیدی هست که باید ملکه ذهنتون بشه. اینا کمک میکنن بفهمید پشت پرده چه خبره.
- 🎯 استقلال راندها: این خیلی مهمه! هر راند هیچ ربطی به راند قبل یا بعد نداره. اگه ۱۰ بار پشت سر هم ضریب پایین اومد، تضمینی نیست که دفعه بعد بالا میره.
- 🎲 تصادفی بودن واقعی: ضرایب شانسی و بر اساس تولید اعداد تصادفی واقعی تعیین میشن، نه سلیقه اپراتور.
- 🔒 شفافیت کامل: همه متغیرها جلوی چشم شماست و قابل بررسیان.
- ⚖️ عدالت: شانس برد برای همه بازیکنها، چه تازهوارد چه حرفهای، برابره.
- 📊 محاسبه دقیق: یه فرمول ریاضی مشخص و ثابت برای تولید ضریب وجود داره که قابل دستکاری نیست.
اشتباهات رایجی که موقع تحلیل الگوریتم مرتکب می شویم
خیلی وقتها ما خودمون رو گول میزنیم. تحلیل الگوریتم فقط وقتی فایده داره که روی دادههای واقعی و مستندات رسمی تمرکز کنیم، نه روی حسهای لحظهای. برداشت غلط از تاریخچه بازی یا اصطلاحات فنی، راحت میتونه شما رو به بیراهه بکشونه.
- اشتباه گرفتن نمودار با الگوریتم: نمودار فقط ویترین کاره؛ قوانین اصلی و سنگین پشت سرور اجرا میشن، نه توی اون خطوط رنگی.
- یکسان دانستن تمام سایت ها: فکر نکنید همه سایتها یه کد رو کپی کردن. فرمول الگوریتم انفجار توی هر نسخه میتونه متفاوت باشه.
- اعتماد به رنگ ضرایب: رنگها فقط برای زیباییان و هیچ اطلاعاتی درباره Seed راند بعدی بهتون نمیدن.
- تفسیر ساعت ورود: اینکه کی وارد بازی میشید، هیچ تأثیر فنیای روی نتیجه نداره. سرور کاری به ساعت شما نداره.
- اعتماد کامل به تعداد کاربران: شلوغی سایت دلیل بر درست بودن الگوریتم نیست؛ توی مدلهای مستند، ورودیهای رسمی باید شفاف باشن، نه شلوغ.
- اشتباه گرفتن هش با رمز قابل بازگشت: هش مثل اثر انگشت دیجیتاله؛ نمیشه ازش پیام اصلی رو استخراج کرد. پس دنبال دیکود کردنش نباشید.
- اعتماد به چند حدس درست ربات: اگه رباتی دو تا حدس درست زد، تصادفیه. این ثابت نمیکنه که به دادههای سرور دسترسی داره.
- جستجوی یک فرمول جهانی: دنبال یه فرمول جادویی نگردید که توی همه سایتها کار کنه. چنین چیزی وجود نداره.
- نادیده گرفتن Nonce: اگه شماره راند (Nonce) رو نادیده بگیرید و از Seedهای یکسان استفاده کنید، محاسباتتون غلط از آب درمیاد.
- اعتماد به عنوان آموزش حرفه ای الگوریتم بازی انفجار: هر کسی نوشت «آموزش حرفهای»، لزوماً متخصص نیست. اگه مستندات فنی پشت حرفاش نبود، ارزشی نداره.
جمع بندی
ببین، الگوریتم بازی انفجار اون هیولای پیچیدهای نیست که فکر میکنی. در واقع یه سیستم ریاضی شفاف و تمیزه که قلبش با «اعداد تصادفی واقعی» میتپه. چطور؟ با ترکیب سه تا چیز: Server Seed (که دست سایته)، Client Seed (که دست توئه) و Nonce (که شماره راند رو نشون میده). این سه تا کنار هم ضریب رو جوری میسازن که هیچکس، تأکید میکنم هیچکس، نتونه حدس بزنه چی میشه.
اینجا سیستم Provably Fair و کد هش SHA256 مثل یه ناظر بیطرف عمل میکنن تا مطمئن بشیم هر راند عادلانهست و اگه خواستی، خودت هم میتونی چکش کنی. وقتی بفهمی پشت صحنه چه خبره، با خیال راحتتر و دید بازتری بازی میکنی و بیشتر لذت میبری. اما یه نکته حیاتی: گولِ تبلیغاتِ «ربات پیشبینی» رو نخور. هیچ ابزار یا ترفندی وجود نداره که بتونه نتیجه رو بگه، چون هر راند یه دنیای مستقل و جدایه از راند قبلی.
سوالات متداول
الگوریتم بازی انفجار چگونه ضریب را تعیین می کند؟
خیلی سادهست؛ الگوریتم این سه تا مولفه یعنی Server Seed، Client Seed و Nonce رو با هم قاطی میکنه و از دلِ این ترکیب، ضریب نهایی متولد میشه.
آیا الگوریتم بازی انفجار قابل هک است؟
اصلاً و ابداً. این سیستم با لایههای رمزنگاری سنگین و پیشرفته طراحی شده؛ پس خیالت راحت، هک کردنش تقریباً غیرممکنه.
الگوریتم بازی انفجار از چه کد هشی استفاده می کند؟
اکثر پلتفرمهای معتبر برای اینکه بتونی صحت بازی رو چک کنی، از استاندارد کد هش SHA256 استفاده میکنن.
آیا می توان الگوریتم بازی انفجار را پیش بینی کرد؟
نه، امکان نداره. چون پایهاش روی تولید اعداد کاملاً تصادفی و مستقل بنا شده، هیچ راهی برای پیشبینی آینده وجود نداره.
Provably Fair در الگوریتم بازی انفجار چه کاری انجام می دهد؟
کارش اینه که بهت اجازه بده بعد از هر راند، بری و با چشم خودت ببینی و تایید کنی که نتیجه دستکاری نشده و کاملاً عادیه.
- ارسال در 5 مهر 1405
- در مقالات
👈 دیدگاه کاربران در رابطه با راز الگوریتم بازی انفجار چیست؟ واقعیت محاسبه ضرایب
البته، الگوریتم بازی انفجار خیلی پیچیده نیست ولی همین که بفهمیم همه چی شانسیه و غیرقابل پیشبینی، میتونه برای بعضی افراد ترسناک باشه! من خودم همیشه فکر میکردم که باید روش خاصی وجود داره که بتونیم باهاش برنده شیم. اما حالا که میدونم همه چی تصادفیه، حس میکنم که بازی بیشتر جذاب و ماجراجویانه شده…
ولی سوالی که برای من پیش میاد اینه: آیا استراتژیهایی وجود داره که میتونیم تو بازی انفجار استفاده کنیم؟ یعنی حتی با وجود تصادفی بودن، آیا میشه روشی رو پیدا کرد که به ما کمک کنه بهتر بازی کنیم؟…
حسین اشرفی در 1405/07/05 نظر داده


دیدگاه شما در مورد راز الگوریتم بازی انفجار چیست؟ واقعیت محاسبه ضرایب چیست؟